dsh web authentication required 报错?DeepSeek Harness 认证排查指引
「dsh web authentication required; reopen the url printed by dsh web.」这条提示不是服务坏了,而是在说「请用终端打印出来的那个带认证信息的地址打开」(来源)。 这篇专打这条原文,按三个方向讲:它到底什么意思、正确处理怎么做、以及为什么认证这么设计。
dsh web authentication required; reopen the url printed by dsh web.
概览:一句话读懂 DeepSeek Harness 的这条提示
关键词是 reopen the url printed by dsh web——它要你重开的是「打印出来的那个地址」,不是你手敲的 127.0.0.1:3080。 DeepSeek Harness 的 Web UI 用启动令牌认证:进程每次启动生成一枚随机令牌,只打印一次带 ?token= 的根地址,只有访问这个地址才会把令牌换成浏览器 cookie(来源)。所以这条提示几乎总是意味着:你在用「不带认证信息」的地址访问。
| 现象 | 真实原因 | 对应动作 |
|---|---|---|
敲 127.0.0.1:3080 看到该提示 | 该地址不带令牌,换不到 cookie | 用终端打印的带令牌地址打开 |
| 曾打开过、现在又提示 | cookie 过期或被清除 | 重启后拿新打印的地址重新换 |
| 换端口 / 换浏览器后提示 | cookie 绑定 hostname 与 port | 在新环境用新地址重新认证 |
这条提示什么意思:为什么对 DeepSeek Harness 直接敲 127.0.0.1:3080 不算
因为「监听地址」与「认证地址」是两个东西:前者只说明服务在哪,后者才携带换取会话所需的令牌。
- dsh web 启动时会打印一次带令牌的根地址,形如
http://127.0.0.1:3080/?token=...。预期:这次打印只发生一次,令牌不落盘。 - 只有访问该地址才会把进程令牌换成 cookie,随后重定向到干净的
/,之后的请求靠 cookie 认证。预期:地址栏回到不带令牌的/,后续访问正常。 - 不带有效 cookie 的请求一律收到同一份最小 401,浏览器上就表现为这条提示。预期:看到的是认证提示页,而不是正常界面。
顺带澄清两个常见误判:静态资源保持公开,所以「图片能打开」不代表认证通过;403 和 401 不是一回事,403 是来源不被信任(Host / Origin 校验失败),401 才是没有有效浏览器会话。更完整的机制与端口排查见《dsh web authentication required 与 3080 端口》。
正确处理:三步把 DeepSeek Harness 网页访问恢复回来
按代价从小到大:先用打印的地址换 cookie,再做会话级重置,最后才考虑换环境。
- 复制终端完整 URL 打开 — 回到跑
dsh web的那个终端,把它打印出的带?token=地址整段复制到浏览器打开。预期:页面重定向到干净的/,认证通过。 - token 过期或地址丢了 → 重启拿新地址 — 令牌不持久化,重启
dsh web会打印一枚新的带令牌地址,用它重新兑换即可。预期:拿到新地址并成功进入。 - 换端口 / 换浏览器 → 在新环境重新认证 — cookie 绑定 hostname 与 port,端口一变旧 cookie 即失效;用新地址在新浏览器里认证一次。预期:新环境下正常访问。
如果连终端输出也找不到了,就按上面第 2 步「重启换新地址」走;重启仍反复提示,再按综合排查去查凭据文件与会话撤销,那是另一支问题。
安全前提:DeepSeek Harness 为什么要有认证、地址别外传
认证的存在意义就是「只有本机、拿到那串一次性地址的人才能进来」。
- 为什么要有认证:
dsh web默认只绑127.0.0.1,但本机上任何进程都可能尝试访问;启动令牌把「能打开界面」限定为「能看到终端输出的人」,是一道最小防线。 - 别把带令牌的地址外传:这条地址等同凭据,谁拿到谁就能换到有效会话。别贴进聊天窗口、Issue 或群聊里,截图时也要把它裁掉。
- 远程访问走正确姿势:
dsh web拒绝以0.0.0.0对外绑定,也不代表支持网络部署与 TLS。需要远程用 SSH 端口转发在本地打开,而不是把监听地址放开。
确认能正常进入界面后,能力扩展照旧从同一处补齐:到 DSH Plugin Hub 搜插件、装插件。
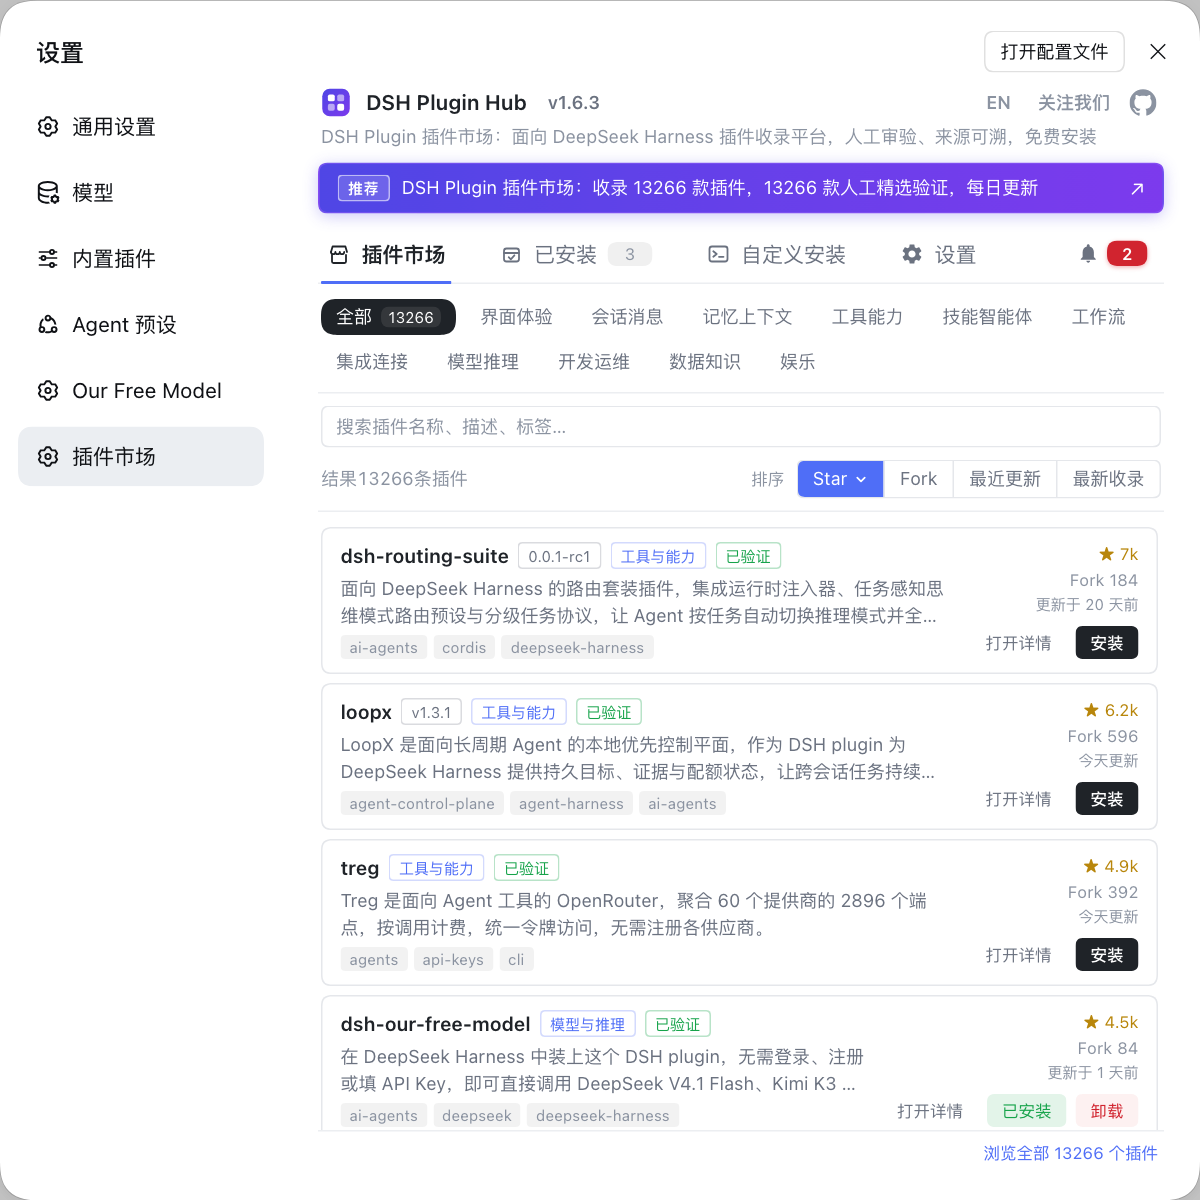
处理 DeepSeek Harness 认证提示的注意事项
- 先看终端再排查:这条提示的第一嫌疑永远是「没走带令牌地址」,先回终端复制地址,而不是重启或重装。
- 令牌只打一次:刷新页面、换标签页都不算「重开打印的地址」,找不到就必须重启拿新的。
- 别拿
127.0.0.1:3080硬闯:它是监听地址,不带认证信息,直接打开必然提示认证。 - 401 与 403 分开看:401 是没会话,403 是来源不被信任,两者处理方式不同。
- 地址当密码对待:带令牌 URL 属进程凭据,外传等于把界面交出去。
常见问题
这不是崩溃,而是认证提示:DeepSeek Harness 的 Web UI 用启动令牌认证,只有终端打印出来的那个带令牌地址才能换取浏览器会话。 提示的字面意思就是「重新打开 dsh web 打印的那个地址」——你多半是直接敲了 127.0.0.1:3080,而没有走带认证信息的完整 URL。
因为 127.0.0.1:3080 只是监听地址,不带认证信息;dsh web 只在启动时打印一次带 ?token= 的根地址,只有访问它才会把进程令牌换成浏览器 cookie。 不带有效 cookie 的请求会收到同一份最小 401,浏览器上就表现为这条提示。
重启 dsh web,它会重新打印一枚新的带令牌地址——令牌不持久化,每次进程启动都会更换。 重启后用新地址换一次 cookie 即可;若重启前 cookie 已失效且地址丢失,就按这条路径重来一次。
正常,浏览器 cookie 绑定 hostname 与 port,换端口或换浏览器都会让旧凭据不匹配。 用新打印的带令牌地址在新环境里重新认证一次即可;同一 host 与端口、未过期的 cookie 可跨进程重启继续使用。
不可以。带令牌的地址等同于进程凭据,谁拿到谁就能换到有效会话。 dsh web 默认只绑 127.0.0.1、仅供本机访问,也不要为了「方便」把它对外暴露或贴进聊天窗口与 Issue。
相关术语
- 启动令牌(startup token)
- 启动令牌是 DeepSeek Harness 的 Host 进程每次启动生成的随机令牌,只随应用根地址打印一次,用于把浏览器换成持久会话 cookie;它本身绝不持久化,进程重启即更换。— Agent Note:浏览器启动令牌认证
- reopen the url printed by dsh web
- reopen the url printed by dsh web 是认证缺失或失效时返回的提示语,含义是用 dsh web 启动时终端打印的带令牌地址重新访问一次,而不是直接输入监听地址 127.0.0.1:3080。— Agent Note:浏览器启动令牌认证
- 浏览器会话 cookie
- 浏览器会话 cookie 是 DeepSeek Harness 认证后的签名凭据,绑定 hostname 与 port,属性为 host-only、HttpOnly、SameSite=Strict,默认绝对有效期由 cookieMaxAgeDays 控制。— Agent Note:浏览器启动令牌认证
- 127.0.0.1:3080
- 127.0.0.1:3080 是 dsh web 的默认监听地址,127.0.0.1 表示仅本机可达、3080 是默认端口;它只是监听地址,不带认证信息,直接访问会触发认证提示。— dsh CLI README
来源
- Agent Note:浏览器启动令牌认证· deepseek-ai
- dsh CLI README· deepseek-ai