dsh plugin market 的 verified 徽章验证了什么:别把已验证当安全
看到 verified 徽章就点安装,是插件市场里最贵的一种误判:它把「来源能对上」读成了「代码没问题」。 在 dsh plugin market 的卡片上,verified 只是一个来源校验标记(2.2.5 索引);它能帮你排除「条目是伪造的」这一类风险,却完全碰不到权限、依赖与构建脚本。这篇按语义拆开:验证了什么、没验证什么、你还要补什么。徽章出现在 DSH Plugin Hub 的市场卡片与条目页。
verified 字面验证了什么:dsh plugin market 的来源与基础信息
verified 验证的是「这条目从哪来、基础信息对不对得上」,不是「这个插件运行起来安不安全」。 把这两个命题分开,是读徽章的第一步。
| 它覆盖的 | 它不覆盖的 |
|---|---|
| 条目来源可核对 | 插件申请了哪些权限 |
| 基础信息与来源一致 | 依赖是否安全、是否被替换 |
| 条目不是随手伪造的 | 安装时会不会执行构建脚本 |
| 市场层面的可追溯性 | 运行时的数据流向 |
- 看到 verified,先确认它挂在哪个条目上,别把 A 插件的徽章记到 B 插件头上。
- 点进详情,核对来源仓库与卡片上的名称是否一致。
- 把 verified 当作「可以继续看」的入场券,而不是「可以直接装」的通行证。
- 如果来源仓库都打不开,徽章再亮也不要继续。
来源校验的价值是真实的:它让你知道这个条目不是凭空出现的。但它的边界也同样真实——它检查的是「条目层」,不是「代码层」,更不是「运行时层」。
它不覆盖的三类风险:DSH plugin 的权限、依赖与构建脚本
插件真正的风险发生在运行时与安装时,而 verified 恰好不检查这两个时刻。 三类风险最值得逐项看:
- 权限范围:插件要读写哪些目录、能不能起本地端口、能不能调用工具。功能只需要读一个配置,却申请了整盘访问,就是信号。
- 依赖数量与来源:依赖越多,供应链面越大;依赖里出现来源不明的包,风险不会因为主包带 verified 而消失。
- 构建脚本:从源码安装时,依赖可能在安装阶段执行脚本。带 verified 的条目也可能要求执行脚本,仍需你确认是否信任。
这三类风险有个共同点:它们都不在「条目来源」这一层,而在「代码怎么跑」这一层。徽章能证明条目真实,不能证明代码克制。
| 风险 | 该问的问题 | 能看到的线索 |
|---|---|---|
| 权限 | 它需要碰什么 | 详情页能力说明、安装提示 |
| 依赖 | 它拉了谁 | 依赖数量、陌生 scope |
| 构建脚本 | 安装时会执行什么 | 安装时的脚本确认提示 |
看到 verified 后,DSH plugin 还要补的三项检查
补检的顺序是「权限 → 依赖 → 构建脚本」,从影响面最大的开始。 三项都能在安装前后找到线索,不需要读完整源码。
- 权限:在详情页或插件说明里找它声明的能力范围,对照功能判断是否超配。
- 依赖:看依赖数量与来源,出现陌生 scope 或明显与功能无关的包时提高警惕。
- 构建脚本:安装时若提示允许执行脚本,先确认仓库是否可信;不确定就拒绝,改用预构建版本。
- 来源仓库:最后回仓库看最近提交与 issue,确认它不是只挂了一个空壳。
- 记录结论:把这三项的判断写进自己的笔记,下次更新时可以直接复用。
三项检查不需要一次做完,但至少要在「接进日常工作流」之前做完。临时试用可以放宽,长期使用不能省。
三项检查的快速顺序
- 先看权限是否超配,这一项影响面最大。
- 再看依赖数量与来源,陌生包要逐个问「为什么需要它」。
- 然后看构建脚本,不确定就拒绝执行,改用预构建版本。
- 最后看仓库活跃度,确认出问题时有人能修。
四项走完还说不清,就把它放进隔离环境试用,不要直接进日常 profile。
与 Star、更新时间叠加:DeepSeek Harness 信任信号怎么组合
信任信号要叠加看:verified 管来源,更新时间管维护,Star 管关注度,三者回答三个问题,不能互相替代。 叠加之后,你能得到一张比单个徽章可靠得多的画像。
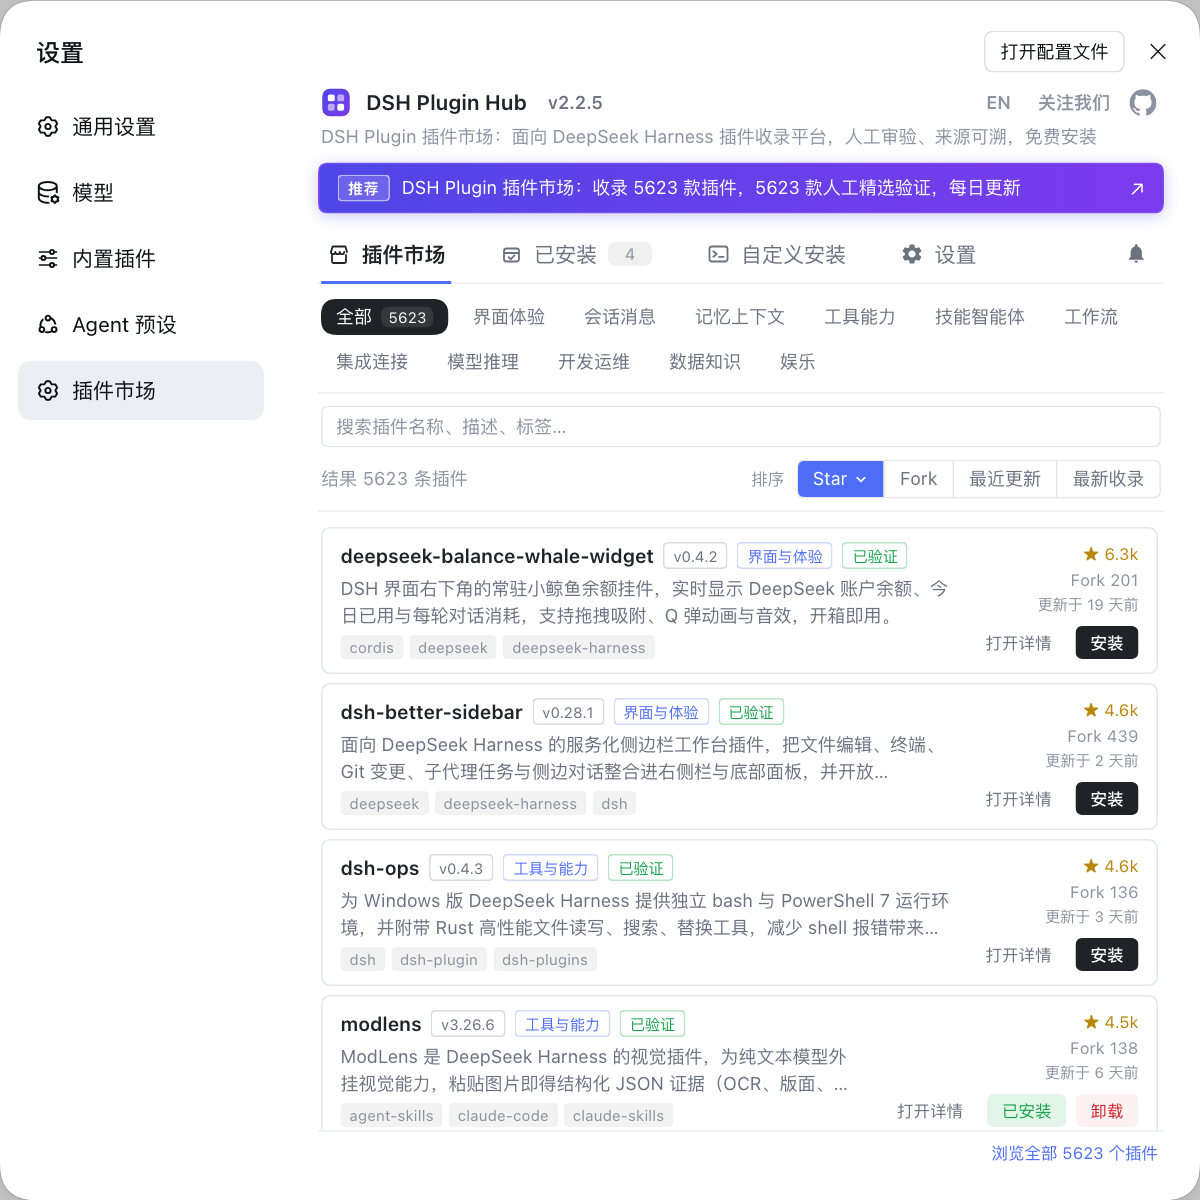
- 先看 verified:没有徽章不等于不能用,但来源要多花一步核对。
- 再看更新时间:近期有维护,说明出问题时有人响应;长期不动,要有自担风险的准备。
- 再看 Star/Fork:只用来建候选池,不用来替代权限与依赖检查。
- 三个信号冲突时,以「来源 + 维护」为主,热度最后考虑。
- 把组合结论记下来,更新插件时对照一次,避免每次重新判断。
站内已经把这套组合拆得更细,见 DSH plugin 信任信号怎么读。这篇只强调一件事:verified 是组合里的一格,不是整张表。
什么时候该放弃一个 verified 的 DSH plugin
出现「权限超配、依赖可疑、脚本不透明、仓库失活」任意一条,就该放弃,而不是用徽章说服自己。 放弃不是保守,而是把风险挡在安装之前。
- 功能只需要读配置,却要求访问整个用户目录或网络。
- 依赖里出现与功能无关的陌生包,且来源仓库没有说明。
- 安装要求执行未在文档里说明的构建脚本。
- 来源仓库长期不更新,issue 无人回应,版本却一直在涨。
- 插件描述与来源仓库对不上,或详情页缺关键信息。
这五条里,前三条是代码层风险,后两条是维护与来源风险。任何一条成立,都不该用「它有 verified」来抵消。装前检查的完整清单见 点安装前的 60 秒,卡片的其他信号见 市场卡片怎么读。
常见问题
DeepSeek Harness 的 verified 徽章只覆盖条目来源与基础信息这一层,表示这条目不是随手伪造的、来源能对上。它不检查插件运行时申请了哪些权限,也不保证依赖与构建脚本安全;把它当作「来源信号」而不是「安全认证」,才不会读错。
DeepSeek Harness 里插件能做什么,取决于它运行时申请的权限、拉取的依赖和执行的构建脚本,这三类都不在 verified 的覆盖范围内。一个来源真实的插件,依然可能读取超出预期的目录、引入有问题的依赖,或在安装时执行脚本。
DeepSeek Harness 里补三项:看它申请了哪些权限、看依赖数量与来源、看有没有构建脚本以及是否允许执行。三项都在安装确认前后能看到线索;任何一项说不清,就先去详情页或来源仓库核对,不要因为徽章亮着就直接确认。
DeepSeek Harness 里推荐顺序是「verified 看来源 → 更新时间看维护 → Star 看关注度」。verified 是最低门槛,更新时间说明有没有人管,Star 只作候选池参考;三者都满足也不等于安全,还要回到权限、依赖与构建脚本。
DeepSeek Harness 里出现这几种情况就该放弃:权限范围明显超出功能需要、依赖里出现来源不明的包、安装要求执行未说明的构建脚本、或来源仓库长期无人维护。徽章只说明条目来源可核对,不替这些风险背书。
相关术语
- verified 徽章
- verified 徽章是 dsh plugin market 卡片上的来源校验标记,表示条目来源与基础信息通过检查。它不是安全认证,不覆盖权限、依赖与构建脚本。— https://api.dsh-plugin.org/images/releases/2-2-5/index.json
- 权限范围
- 权限范围是 DSH plugin 运行时可以访问的资源边界,包括文件系统、网络与工具调用等。它决定插件「能碰到什么」,与条目来源是否通过校验是两件事。— https://github.com/deepseek-ai/deepseek-harness
- 构建脚本
- 构建脚本是插件安装或构建阶段自动执行的脚本,常见于从源码安装的依赖。它能在安装时运行代码,因此需要用户确认是否信任来源。— https://github.com/dshplugin/dsh-plugin-hub
- 信任信号
- 信任信号是判断插件是否值得安装的一组可观察线索,包括来源校验、维护时间、社区关注度、权限与依赖。单个信号只能回答一个问题,不能替代整体判断。— https://dsh-plugin.org/zh/plugins/dshplugin/dsh-plugin-hub
来源
- DSH Plugin Hub 2.2.5 界面截图索引· dsh-plugin.org
- DSH Plugin Hub 插件页· dsh-plugin.org
- deepseek-ai/deepseek-harness(源码仓库)· GitHub