DeepSeek Harness 渗透测试插件有哪些?DSH plugin 安全测试方案解析
DeepSeek Harness 的渗透测试类 DSH plugin,指的是把「已获授权」的安全测试与 CTF 解题流程收拢进会话的一类插件——它们把方法论、流程编排、证据链与工具箱固化下来,让 agent 按既定节奏推进,而不是把零散命令和执行记录丢给模型自由发挥(来源)。 这篇从「解决什么」「有哪些实现」「合规边界」三个方向讲清,并给出风险控制清单。
DSH plugin 概览:安全测试类插件的定位与边界
先把定位钉死:这类插件是「流程与工具的固化层」,不是「模型能力的解锁器」,更不是绕过授权的手段。 它补的是模型欠缺的那部分——把知识转成有节奏、可留痕、可复现的操作流程。可归成三类诉求:
| 诉求 | 典型场景 | 代表方向 |
|---|---|---|
| 授权渗透 | 对自有 / 授权目标做系统化测试 | 探索链路、PTES 编排 |
| 红队演练 | 演练与方法论固化 | 多模式工作台、阶段门 |
| CTF 竞赛 | 限时解题与 writeup | 专题技能、证据复核 |
一句话记住:它们让你「测得更系统、记得更全」,但能不能测,取决于你有没有授权。 本文按三个方向展开:解决什么、有哪些实现、合规边界怎么守。
DSH plugin 解决什么:授权渗透与 CTF 的流程固化
这类 DSH plugin 解决的核心问题是「模型懂很多,却缺少流程牵引」。 具体补三块:
- 把方法论落地成流程 — 把渗透的侦察、利用、报告分成清晰阶段,让 agent 按阶段推进而不是东一榔头西一棒槌。预期:测试过程有节奏、可回溯。
- 把证据与资产管起来 — 记录目标、线索、验证结果、资产与漏洞,形成结构化视图而非散落在对话里。预期:测完能拿出可复核的链路与清单。
- 把工具箱接进来 — 通过 Docker 工具箱或外部工具配置,把扫描器、分析脚本等纳入受控执行范围。预期:工具调用有边界、有留痕。
值得注意的是,这套东西的价值在「有授权时把活干得更稳」,而不是「没授权时也能干」——方向一旦搞反,就变成了风险源。
DSH plugin 有哪些:dsh-pentest、dsh-pentester 与红队模式
目前社区里这类 DSH plugin 已形成几条清晰路线:记录可视化、流程编排、红队工作台、CTF 解题。 逐个看:
- dsh-pentest(授权渗透模式) — 把授权范围内的渗透流程组织成可操作的探索链路,记录目标、线索、验证结果,并以探索链路、漏洞、资产与报告视图在 Web 中呈现,运行需要 Node.js 22.5 及以上(来源)。适合:想把渗透过程结构化记录、看探索链路图的人。注意其仓库目前已归档,选型时留意维护状态。
- dsh-pentester(PTES 编排) — 采用 Root-Orchestrator 模式将 PTES 方法论落地为可执行编排,Root 会话作唯一决策者,委派并行子代理执行侦察、利用与报告,并集成 Docker 工具箱与阶段管理(来源)。适合:想要多代理协作、按 PTES 走完整流程的团队。
- dsh-redteam-model(红队工作台) — 把 DSH Web 变成红队作战工作台,内置十个自包含的安全研究模式与十七个运行时插件,配合阶段门校验、逐轮治理注入、工具拦截与战役记忆(来源)。适合:需要把渗透、代码审计、免杀对抗、应急溯源等方法论都固化成模式的人。
- dsh-plugin-ctf(CTF 解题) — 面向夺旗赛,提供 11 个专题技能、证据复核流程、4 个分析脚本,以及与日常 Chrome 隔离的 Playwright MCP 浏览器(来源)。适合:打比赛、要产出可复现 writeup 的人。
选型速览表:
| 插件 | 路线 | 关键能力 | 安装通道 |
|---|---|---|---|
| dsh-pentest | 记录可视化 | 探索链路、资产漏洞视图、报告 | GitHub |
| dsh-pentester | 流程编排 | PTES、Docker 工具箱、子代理委派 | npm |
| dsh-redteam-model | 红队工作台 | 十模式、阶段门、战役记忆 | GitHub |
| dsh-plugin-ctf | CTF 解题 | 11 技能、证据复核、隔离浏览器 | GitHub |
要命令行安装的话,走和其它插件相同的通道,例如:
dsh plugin --profile web add dsh-pentester
DSH plugin 的合规边界:授权、范围与留痕
合规不是附加说明,而是用这类插件的第一前提:只在已获授权范围内动手。 按五步把边界守住:
- 取得书面授权 — 明确谁授权、授权哪些目标、有效期多长,留存书面记录。预期:手里有一份可追溯的授权凭证。
- 界定测试范围 — 把目标域名、IP、系统写清楚,范围外的一律不碰,避免误伤关联资产。预期:范围清单明确到具体资产。
- 隔离运行环境 — 在自建靶场、CTF 环境或隔离网络中先验证流程,别直接打生产环境。预期:测试流量与生产数据隔离。
- 全程留痕 — 用插件的记录与探索链路能力保存操作轨迹,出问题能复盘。预期:链路、资产、漏洞记录可导出核对。
- 设定停止条件 — 出现影响业务、触碰敏感数据等信号时立即停止,并通知授权方。预期:有一条明确的「见信号即停」红线。
一句话:授权是底线,记录是保障,隔离是习惯。 三者都做到,工具才有意义。
使用 DSH plugin 的注意事项与局限
这类 DSH插件(DeepSeek插件)能力越强,越要把限制写在前面。 逐条如下:
- 未授权测试可能违法:只测自己拥有或明确授权目标的资产,这是不可让渡的红线。
- 预览期兼容风险:DeepSeek Harness 仍在预览阶段,接口可能变化,装前核对条目标注的兼容版本。
- 留意维护状态:部分实现(如 dsh-pentest)仓库已归档,选型时确认是否仍在维护,避免用到停更版本。
- 工具箱带来额外依赖:Docker 工具箱一类能力会引入外部依赖与权限,部署前确认宿主机条件是否满足。
- 记录不等于结论:自动化的探索链路是辅助,最终判断仍需人工复核,别把推断当成已证实的漏洞。
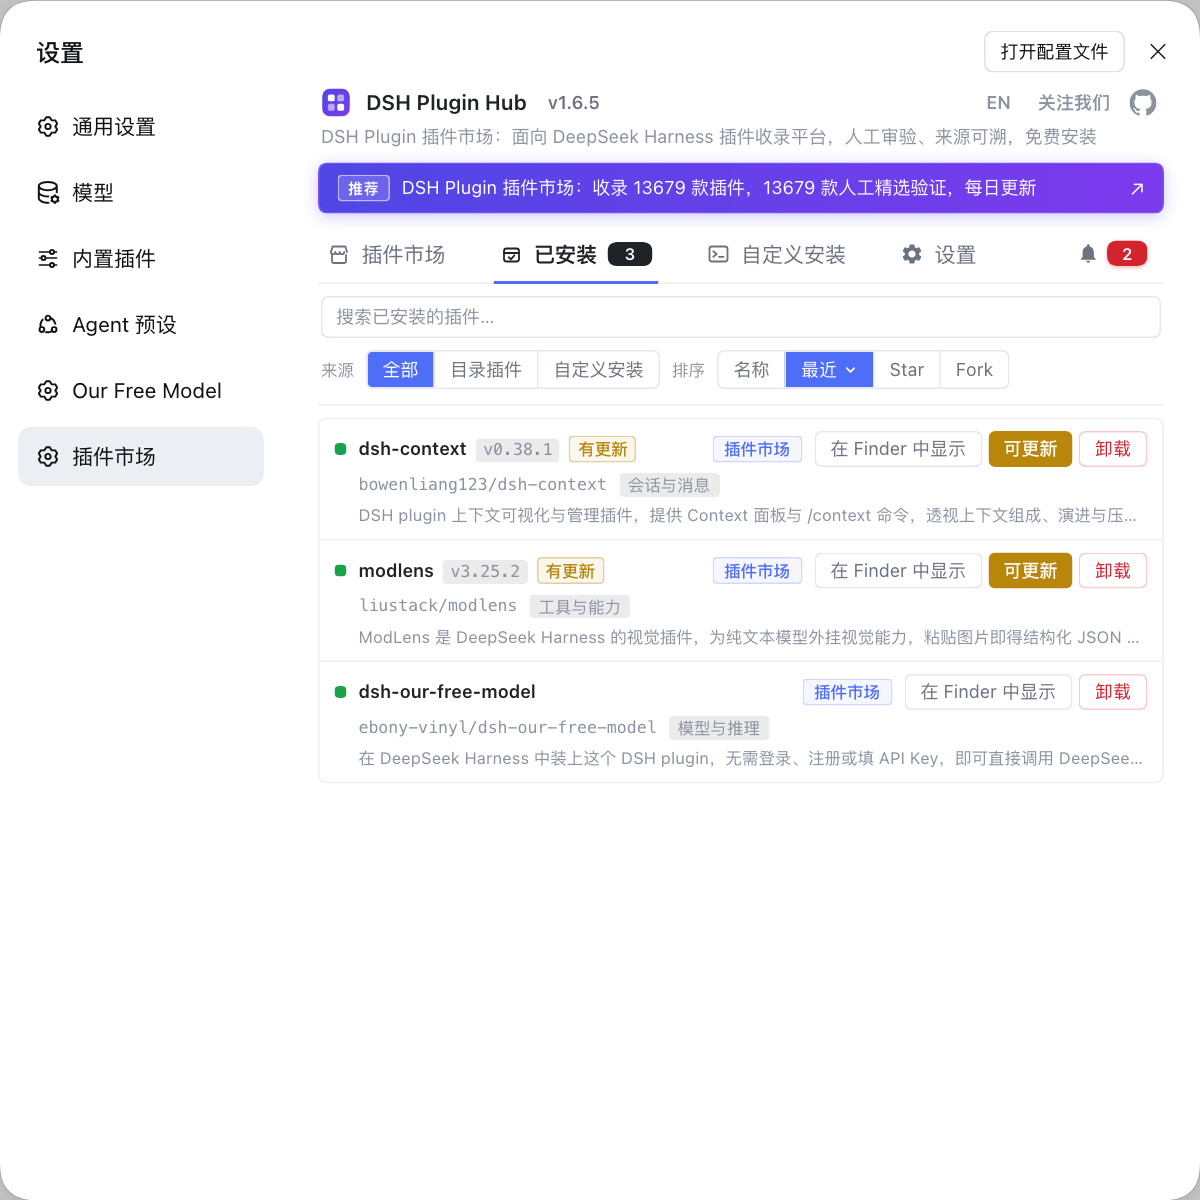
这套工具本质也是装插件、管插件——与其在多个仓库之间零散搜罗安全插件与工具箱配置,不如让 DeepSeek Harness 的 DSH Plugin Hub 把浏览、一键安装、卸载与更新检测放在一处,装完在「已安装」列表里统一管理、标注可更新版本。
来源:dsh-pentest(dsh-plugin.org)、dsh-pentester(dsh-plugin.org)、dsh-redteam-model(dsh-plugin.org)、dsh CLI README。
常见问题
渗透测试类 DSH plugin 解决的是「在已获授权的前提下,把安全测试与 CTF 解题流程收拢进 DeepSeek Harness 会话」的问题:把方法论、流程编排、证据链与工具箱固化下来,让 agent 按既定节奏推进。 它们不改模型能力,只补流程与工具,把散乱的命令与记录变成可复现的链路。
两者都是 DSH plugin,但侧重不同:dsh-pentest 是渗透测试模式,记录目标、探索线索、验证结果与资产漏洞并在 Web 中以探索链路图展示;dsh-pentester 走 PTES 方法论,用 Root-Orchestrator 模式委派并行子代理并接 Docker 工具箱。 偏记录与可视化的选前者,偏流程编排与多代理的选后者。
红队与 CTF 类 DSH plugin 面向的场景不同:dsh-redteam-model 把 DSH 变成红队作战工作台,内置十个安全研究模式与阶段门治理;dsh-plugin-ctf 面向夺旗赛,提供 11 个专题技能、证据复核流程与隔离浏览器。 前者偏演练与实战工作流,后者偏竞赛解题与 writeup 复现。
用渗透测试类 DSH plugin 必须限定在已获书面授权的范围内,只测自己拥有或明确授权目标的资产,未授权测试可能触犯法律。 建议先在自建靶场或 CTF 环境验证,隔离网络与数据,全程留痕,并给测试设定明确的停止条件。
渗透与红队类 DSH plugin 统一走插件市场或命令行安装,更新在已安装列表里统一处理。 打开 DSH Plugin Hub 按 pentest、redteam、ctf 等关键词找到条目后一键安装,也可执行 dsh plugin --profile web add dsh-pentester;装完重启 dsh web 生效。
相关术语
- dsh-pentest
- dsh-pentest 是面向 DeepSeek Harness 的渗透测试模式 DSH plugin,把授权范围内的渗透流程组织成可操作的探索链路,记录目标、线索、验证结果与资产漏洞,并在 Web 界面以探索链路图展示。— dsh-pentest(dsh-plugin.org)
- dsh-pentester
- dsh-pentester 是 DeepSeek Harness 的渗透测试编排 DSH plugin,采用 Root-Orchestrator 模式将 PTES 方法论落地为可执行流程,通过委派并行子代理完成侦察、利用与报告,并接入 Docker 工具箱。— dsh-pentester(dsh-plugin.org)
- PTES
- PTES 是一套渗透测试执行标准方法论,把测试划分为情报收集、威胁建模、漏洞分析、利用、后渗透与报告等阶段。dsh-pentester 等 DSH plugin 用它来组织子代理与阶段推进。— dsh-pentester(dsh-plugin.org)
- CTF
- CTF(Capture The Flag)是一类信息安全竞赛,参赛者通过解题拿到 flag。dsh-plugin-ctf 一类 DSH plugin 把 Web、逆向、Pwn、取证等题型的解题流程收进会话并提供证据复核。— dsh-plugin-ctf(dsh-plugin.org)
来源
- dsh-pentest(dsh-plugin.org 插件条目)· dsh-plugin.org
- dsh-pentester(dsh-plugin.org 插件条目)· dsh-plugin.org
- dsh-redteam-model(dsh-plugin.org 插件条目)· dsh-plugin.org
- dsh CLI README(plugin add 语义)· deepseek-ai